Introduction: Fracture et Collaboration à l’Ère des Multi-Prestataires IA
L’intégration massive de l’agence ia, de cabinets spécialisés, de freelances experts et de solutions SaaS dans le quotidien des PME, ETI et startups bouleverse le paysage traditionnel du secret d’affaires. Face à la montée de l’automatisation ia et d’écosystèmes collaboratifs, de plus en plus d’entreprises orchestrent plusieurs partenaires simultanément, chacun manipulant des pans critiques de savoirs, d’algorithmes et de datas sensibles. Cette fragmentation rend la gestion de la confidentialité nettement plus complexe, créant ce qu’on appelle des » silos poreux » où le risque de fuite ou de dilution du patrimoine informationnel grandit – d’autant que la agence intelligence artificielle opère souvent via des écosystèmes globaux et fragmentés.
Ce nouveau défi s’avère stratégique : dans une économie où la donnée et le savoir-faire algorithmique déterminent l’avantage concurrentiel, la maîtrise du secret n’est plus un simple enjeu juridique. Elle devient une question de survie et de différenciation, en particulier pour les structures agiles comme les startups et PME. Pour explorer ces nouveaux dangers – et les réponses contractuelles, organisationnelles et techniques à y apporter – il est essentiel de comprendre comment la dynamique multi-prestataires redéfinit l’équilibre entre sécurisation, innovation et agences IA. Pour approfondir la dimension juridique, n’hésitez pas à consulter cet éclairage sur la protection des secrets d’affaires à l’ère des agences IA en 2026.
Secrets d’affaires et NDA: nouvelles menaces et zones grises émergentes
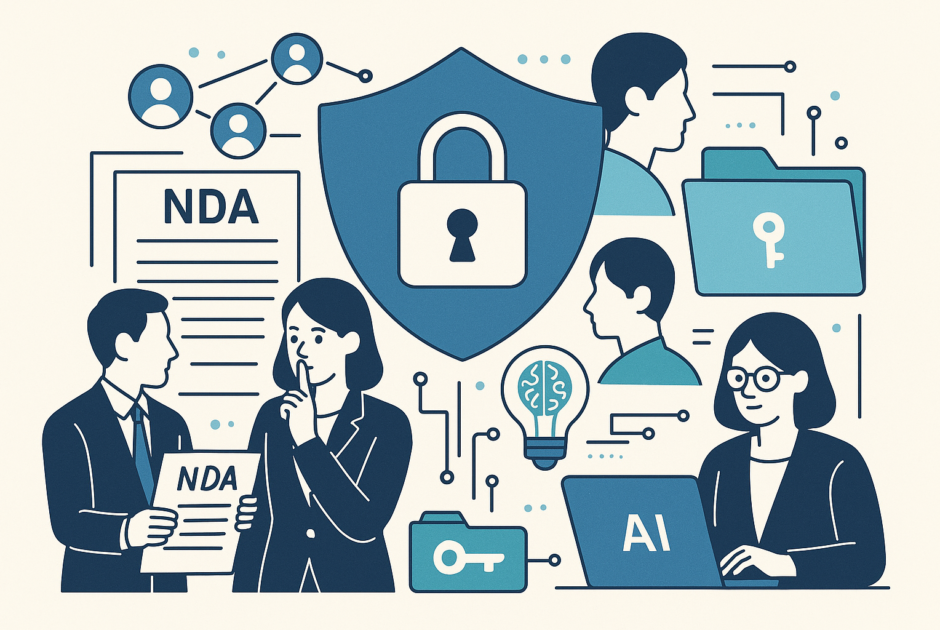
Dans un environnement où plusieurs agences intelligence artificielle, prestataires SaaS, cabinets conseil et freelances interviennent à tour de rôle (ou en simultané), les risques pour le secret d’affaires dépassent largement la simple fuite de données. Les menaces observées ou anticipées à l’horizon 2026 comprennent :
- Fuites de données : lors du partage de jeux de données ou de modèles d’apprentissage avec différents prestataires, les risques de dissémination non maîtrisée augmentent exponentiellement.
- Reverse engineering ou reproduction de savoirs-clés : des briques IA propriétaires modulaires peuvent parfois être analysées voire répliquées sans violation formelle de NDA… mais avec un véritable transfert de valeur intellectuelle.
- Sous-traitance invisible : nombre de plateformes tierces ou de freelances sous-traitent à leur tour, fragmentant l’auditabilité et ouvrant la porte aux fuites involontaires.
- Dépendance à l’open source et au SaaS : intégrer des solutions SaaS ou open source expose à un risque de transfert involontaire des secrets (via logs partagés, API ou modèles prédictifs partagés).
- Effets de réseaux de freelances : la mobilité importante des talents multiplie les » passerelles » entre concurrents d’un même secteur.
- Incidents de transition : lors du changement d’agence IA ou de cabinet, des bugs ou l’absence de procédures robustes de transfert sécurisent mettent en péril l’intégrité du patrimoine informationnel (voir la checklist migration IA).
Face à cela, les NDA historiques ou chartes internes s’avèrent rapidement obsolètes, incapables de régir la porosité du réseau d’intervenants et les flux de savoirs partagés. Pour aller plus loin, la traçabilité et la journalisation des actions IA deviennent des prérequis pour toute gouvernance robuste.
Réinventer la gouvernance post-agence : vers de nouvelles clauses et une meilleure auditabilité
Sur le plan contractuel et organisationnel, les usages de 2026-2027 voient émerger un vrai virage : la gouvernance du secret impose désormais de sortir des NDA traditionnels pour établir des » clauses de résilience « : auditabilité renforcée, portabilité, gestion partagée du secret et transmission sécurisée des savoirs essentiels. Voici quelques bonnes pratiques à la pointe:
- Clauses d’auditabilité et de traçabilité des actions IA et des accès, permettant à l’entreprise mandataire de contrôler l’usage de ses datas et modèles à tout instant (plus de détails sur la traçabilité IA).
- Clauses de portabilité applicables à tous les assets IA clés (datasets, modèles, documentations) : elles garantissent la mainmise sur son patrimoine numérique, quelle que soit l’évolution des prestataires (sécurisation des archives lors d’un transfert).
- Modèles de » secrets partagés « , intégrant des chartes multi-agences ou clusters sectoriels, qui définissent précisément les zones d’information, d’exploitation et de responsabilité.
- Révision continue des processus NDA : imposer des révisions périodiques, interroger les nouvelles pratiques (cloud, API, co-développement), élargir les contrôles d’accès et tracer la circulation de chaque ressource stratégique, en prise directe avec l’agence IA-native.
Pour les PME et ETI, instaurer ce type de gouvernance collaborative, c’est anticiper les risques lors des phases de migration, de reprise ou de rupture contractuelle, et garder la main sur son innovation.
Mutualisation et co-innovation: bâtir de nouveaux réflexes collaboratifs autour du secret d’affaires
L’évolution des usages pousse les entreprises à dépasser la logique du NDA classique, pour intégrer la dimension multi-acteurs et déclarer la co-responsabilité sur la confidentialité et l’innovation. Voici quelques pistes actuelles et en développement :
- NDA multi-acteurs ou charte de cluster : structurer une mutualisation sectorielle où chaque agences IA ou partenaire s’inscrit dans une gouvernance commune, avec des zones d’accès différenciées et sanctions coordonnées.
- Co-responsabilité entre fournisseurs : la documentation et la journalisation interopérables, voire la sandbox de collaboration sécurisée, mettent fin à l’opacité (auditabilité, documentation, accès API limités, etc.).
- Chartes de co-traitance et pilotage documentaire partagé : favoriser la révision continue des accès, l’archivage distribué et le suivi partagé des évolutions du code comme des modèles (versionning, logs inter-agences, etc.).
- Gestion collective du capital intellectuel: la création de processus et d’outils pour suivre, protéger et valoriser les apports de chaque acteur du consortium, renforçant ainsi la confiance et la performance.
Cependant les résistances internes restent importantes : craintes métiers, réticence à la mutualisation des risques, défaut de culture juridique partagée… Avancer suppose souvent d’accompagner le changement sociotechnique et de sensibiliser les équipes au virage en cours. Pour accompagner ces transformations, vous pouvez consulter la synthèse sur la protection juridique du secret en environnement IA.
Conclusion: tirer parti de la nouvelle donne – de la contrainte à la performance collaborative
En 2026-2027, gérer le secret d’affaires au sein d’un écosystème d’agences intelligence artificielle, de conseils et de plateformes SaaS n’est plus seulement l’affaire des juristes : c’est une affaire de culture d’entreprise et de stratégie d’innovation. Une gouvernance robuste transcende la simple conformité juridique pour se muer en levier de confiance, d’attractivité et même de création de valeur différenciante – autant d’atouts compétitifs à l’heure de la généralisation de l’automatisation ia.
L’urgence est donc d’opérer une révision profonde de vos accords, workflows, chartes et outils de agence IA ou agences IA, bien avant que la croissance de votre écosystème n’atteigne son point de rupture. Pour approfondir la transition sécurisée entre agences, ne manquez pas le guide sur la migration des agents IA et le dossier sur la sécurisation des archives et historiques de projet. La performance collaborative ne se bâtit pas sur la peur, mais sur la maîtrise proactive des règles du jeu – et sur un choix rigoureux, concerté et documenté de vos prestataires IA.