

Scandale de la Fuite de Données Générées par IA : Les Faits et l’Impact
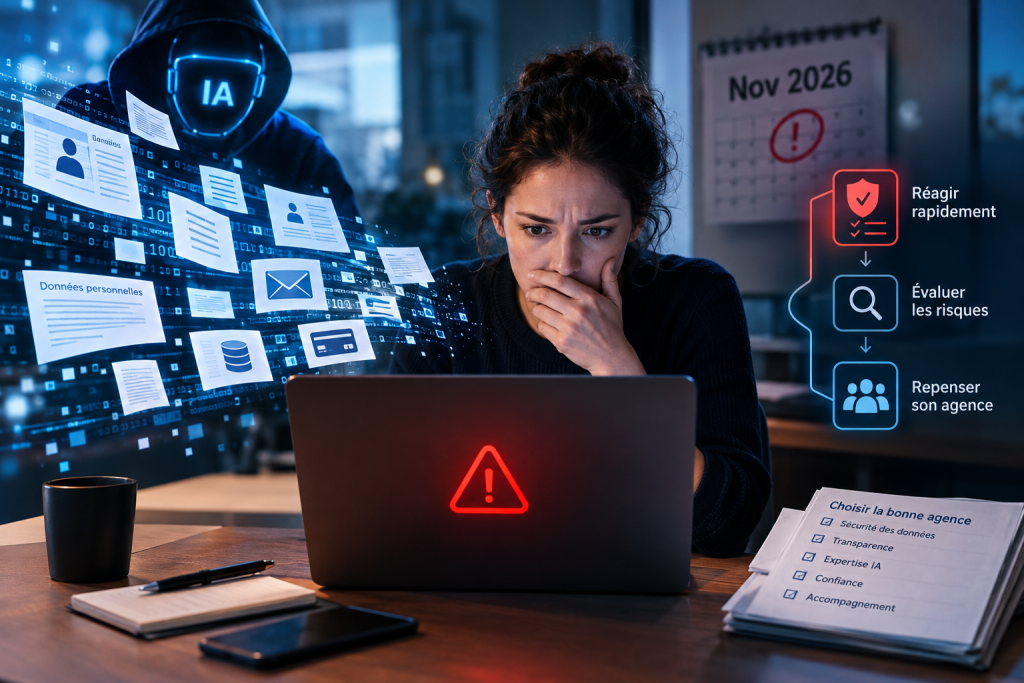
En novembre 2026, le marché de l’agence ia a été secoué par une fuite massive de données générées par intelligence artificielle. Cette crise, révélée par plusieurs médias spécialisés et confirmée par l’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI), a mis en lumière les vulnérabilités affectant prompts confidentiels, historiques d’outputs, accès API, ainsi que des métadonnées clients. Les prestataires touchés incluent aussi bien des agences IA généralistes que des cabinets sectoriels réputés. Parmi les entités nommées, on retrouve notamment IA-Expert, NextGenAI, et SmartCabinetAI. Plusieurs grandes entreprises clientes-dont des groupes industriels et des PME innovantes-ont vu leurs projets stratégiques exposés à la concurrence, voire compromis. Les premiers dommages recensés : divulgation d’algorithmes propriétaires, perte de confiance client et investigations réglementaires.
Cette catastrophe touche d’autant plus le secteur que la course à l’automatisation ia et aux solutions clés en main avait accéléré cette intégration en entreprise. La réponse des autorités, immédiate, a consisté en des contrôles renforcés et des appels à la transparence. Pour comprendre la profondeur de cette crise, il est utile de lire sur la problématique émergente du shadow prompting IA, phénomène accentuant la complexité des fuites de données IA.
Les zones de risque oubliées dans la relation cabinet / agence IA
Le scandale de novembre 2026 a mis en exergue des faiblesses structurelles souvent ignorées lors du choix d’une agence IA-native ou d’un cabinet conseil. L’absence de politique rigoureuse sur la journalisation et la surveillance des accès, le recours à des systèmes cloud mal protégés, ainsi que la gestion laxiste des droits API figurent parmi les principales causes de la fuite. Très fréquemment, le manque de chiffrement end-to-end et la validation insuffisante des logs critiques laissaient des traces exploitables par des acteurs externes ou internes malveillants.
L’un des angles morts les plus marquants reste le shadow prompting : des requêtes IA non tracées ni validées, qui s’accumulent dans les silos des fournisseurs ou transitent via des intégrations tierces. Même les solutions dites « clés en main » commercialisées par certaines agences intelligence artificielle souffrent d’un manque de garanties robustes en matière de confidentialité et d’intégrité. Les différences entre cloud public, cloud privé et on-premises ne sont pas toujours clairement expliquées aux clients, créant ainsi une illusion de sécurité. Un approfondissement de ces failles peut être consulté dans la check-list inédite de signaux faibles avant panne IA-utile pour tout décideur.
Check-list d’Urgence pour Entreprises Victimes (ou exposées)
Face à une fuite de données IA, la réactivité fait la différence entre simple perturbation et sinistre durable. Voici la procédure immédiate à adopter :
- Identifier précisément les informations compromises (prompts, historiques d’utilisation, accès API, etc.).
- Demander à votre agence IA de vous fournir un état détaillé de la brèche et des mesures correctives en cours.
- Engager un audit externe pour évaluer la diffusion effective des données.
- Réinitialiser immédiatement tous les accès (API, comptes admins, etc.) et activer l’authentification multifacteur.
- Préparer une communication de crise transparente, adaptée selon l’impact (interne et parties prenantes externes).
Les erreurs classiques ? Attendre avant de réagir, minimiser la gravité auprès de la direction ou négocier tardivement des solutions palliatives. À titre de ressource complémentaire, consultez les nouvelles attentes en sécurité des données après IA. Ce cadre d’action évite la propagation de la crise et protège le patrimoine informationnel.
Comment (re)choisir son agence IA après une fuite : nouveaux critères décisifs en 2026
À l’heure où la transformation digitale s’accélère, choisir la bonne agence intelligence artificielle devient une priorité stratégique. Après une fuite, de nouveaux critères s’imposent :
- Certification de sécurité IA générative (type ISO/IEC 42001 ou label sectoriel européen).
- Exigence de traçabilité complète et d’anonymisation systématique des prompts et outputs.
- Clauses post-incident précisant audits réguliers et accès client aux logs en cas de sinistre.
- Tests de robustesse (red teaming, pentesting) menés par des tiers indépendants.
- Solutions d’extraction et suppression rapide des données (droit à l’oubli effectif).
Un comparatif approfondi montre que les meilleures agences IA ont adopté une transparence totale-tableaux de bord clients, audits trimestriels ouverts, déclaration proactive des incidents-contrairement à celles cherchant à minimiser la portée de la crise. Sur ce point, le guide stratégique « Fuite de Modèles IA Propriétaires » éclaire sur les démarches à suivre pour PME et dirigeants en 2026.
Conclusion : Gouverner la sécurité de l’IA – Nouvelle priorité pour dirigeants et CTO
La crise de la fuite de données IA de novembre 2026 marque un tournant pour les directions générales et techniques. Elle accélère le besoin de gouvernance forte et de standards partagés. L’émergence attendue d’un cadre réglementaire européen strict (type RGPD AI), couplée à la généralisation d’assurances obligatoires pour les prestataires, vise à restaurer la confiance. Les dirigeants et responsables SI/innovation doivent désormais auditer en continu leurs prestataires et intégrer une réflexion » sécurité by design » dans leur démarche d’automatisation ia.
Être accompagné par une agence IA-native aguerrie, transparente et certifiée devient le socle d’une stratégie numérique solide. Ce nouvel âge de l’agence intelligence artificielle ne tolérera plus l’à-peu-près : il réclame des choix éclairés, structurés et alignés avec la souveraineté numérique des entreprises françaises et européennes.