Cartographie 2026 : Nouvelle ère des attaques IA contre les PME/TPE
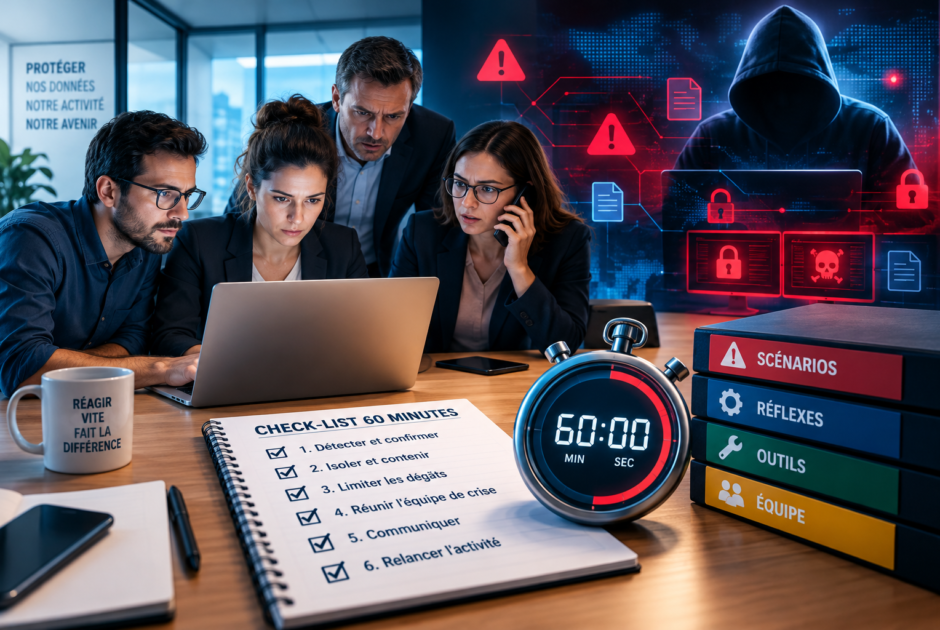
À l’horizon 2026, l’irruption des agents IA a transformé la cybersécurité des PME et TPE. Les surfaces d’attaque évoluent, impulsées par la prolifération de solutions IA low-code, l’automatisation IA, et des agences IA partenaires désormais omniprésentes au sein des processus métiers. Voici une cartographie des nouvelles menaces :
- Deepfake interne : Des cybercriminels génèrent voix et visages de collaborateurs ou dirigeants pour obtenir transferts bancaires, modifier des contrats, ou déverrouiller des accès critiques. Un cas spectaculaire : en 2024, une société britannique a perdu 220 000€ suite à une commande frauduleuse passée via deepfake vocal (source).
- Compromission supply chain IA : Des outils ou modèles achetés à une agence IA infectée servent de cheval de Troie : une étude ENISA (source) pointe la multiplication de ces attaques indirectes.
- Détournement d’agents IA : Des pirates exploitent une faille pour prendre le contrôle de chatbots, assistants RH ou agents de relation client, puis manipulent données ou actions critiques.
- Ransomware IA : Les ransomwares « intelligents » analysent les workflows, chiffrent les données les plus sensibles, et n’exigent le paiement que si la paralysie est maximale.
- Vol/sabotage par prompt : L’injection de prompts malveillants vole des secrets métier ou impose des actions disruptives. Exemple en 2025 : fuite de dizaines de contrats via un prompt d’extraction détournant l’agent juridique.
- Usurpation client/dirigeant : Grâce à l’IA générative, l’usurpation d’identité devient indétectable, trompant jusqu’aux routines de sécurité bancaires ou fournisseurs.
En résumé, la généralisation des IA agentiques, et l’intégration massive des agences IA au cœur des PME/TPE, complexifient à l’extrême la défense. Pour un panorama approfondi, consultez cet article complémentaire. Les dirigeants doivent réévaluer continuellement leur exposition et les risques de rupture stratégique.